یک ابزار میتواند پیامهای مشکوک را روی خود گوشی بررسی کند، اما از همین ویژگی نمیتوان فهمید چند کلاهبرداری را درست تشخیص میدهد. خبر همکاری تازه Google DeepMind و نهاد فناوری دولت سنگاپور، GovTech، دقیقاً به هر دو پرسش مربوط است: پیامها کجا بررسی میشوند و نتیجه بررسی را چقدر میتوان جدی گرفت؟ پاسخ پرسش اول در معرفی پروژه روشنتر از دومی است.
این همکاری در ۱۴ اکتبر ۲۰۲۶ در جریان هفته بینالمللی سایبری سنگاپور معرفی شد. گزارش CNA نیز همان روز منتشر و بهروزرسانی شد و هدف را تشخیص کلاهبرداری روی دستگاههای اندرویدی توضیح داد. این خبر، اعلام نصب یک قابلیت آماده روی همه گوشیها نیست. همچنین، مطابق توضیح اصلاحی CNA، پروژه فقط کلاهبرداریهای ساختهشده با هوش مصنوعی را هدف نمیگیرد؛ موضوع آن تشخیص کلاهبرداری بهطور کلی است. گزارش CNA و توضیح اصلاحی آن
برای قضاوت درباره چنین دفاعی، سه وضعیت را جدا بخوانیم: گوشی هشدار میدهد، گوشی ساکت میماند، یا اصلاً قابلیت برای ما فعال نیست. هیچیک از این وضعیتها بهتنهایی هویت طرف مقابل را اثبات نمیکند. مقاله حاضر بررسی منابع عمومی پروژه است و آزمون عملی محصول یا گزارش تجربه یک قربانی نیست.
پشت هشدار، دو مرحله بررسی قرار دارد
به توضیح دیپمایند، مدل سبک Gemma با نمونههای کلاهبرداری محلی آموزش تکمیلی دیده است. مسیر پیشنهادی دو مرحله دارد: ابتدا یک دستهبند کممصرف پیامها را غربال میکند؛ سپس مدل تنظیمشده، بخش بزرگتری از گفتگو را برای بررسی موارد مشکوک میخواند. هدف این طراحی، تحلیل زمینه گفتگو با توجه به محدودیت توان و باتری گوشی است. اینها مشخصات اعلامشده سازندهاند، نه نتیجه ممیزی مستقل. شرح فنی دیپمایند
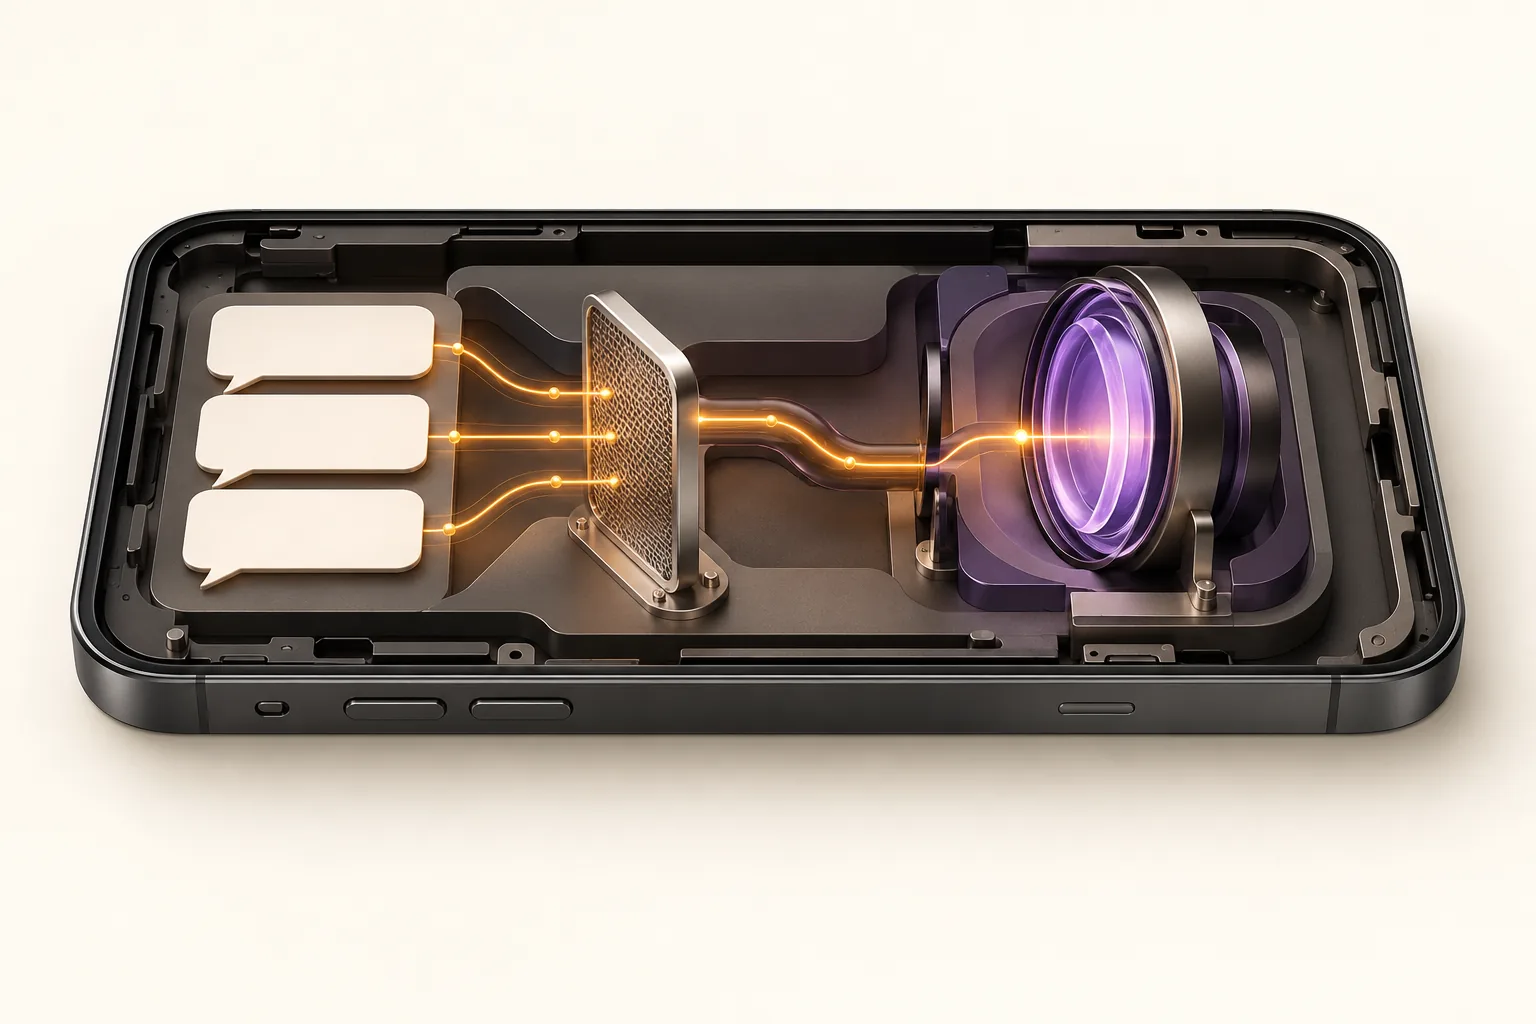
«دستهبند» در اینجا یعنی مدلی که ورودی را در گروههایی مانند مشکوک و غیرمشکوک قرار میدهد. در یک مثال فرضی، جمله «کد را بفرست» بهتنهایی اطلاعات کمی دارد. کدام کد، برای چه کاری و پس از چه گفتگوهایی؟ بررسی چند پیام میتواند زمینه بیشتری در اختیار سامانه بگذارد؛ ولی داشتن زمینه بیشتر، تضمین فهم درست آن نیست.
دو مرحلهای بودن هم بهخودیخود عدد دقت را مشخص نمیکند. اگر مرحله اول یک مورد را کنار بگذارد، مرحله دوم ممکن است هرگز آن را نبیند. اگر موارد زیادی به مرحله دوم برسند، هزینه پردازش بیشتر میشود. این نتیجه منطقی طراحی است؛ درباره اندازه این اثرها در محصول تازه، داده عددی کافی در منابع این مقاله نداریم.
هشدار را دعوت به مکث بخوانیم
فرض کنیم پیامی ناخواسته درباره تحویل یک بسته دریافت میکنید و فرستنده، بعد از چند جمله، کد تأیید میخواهد. این نمونه ساختگی است. اگر ابزار هشدار بدهد، برداشت مفید این است که باید پیش از ادامه، ادعای فرستنده را جداگانه بررسی کرد. هشدار مدل را نباید به حکم قطعی درباره هویت یک شخص تبدیل کرد؛ ممکن است گفتگو بهاشتباه مشکوک شناخته شده باشد.
راهنمای عمومی کمیسیون تجارت فدرال آمریکا، فشار برای اقدام فوری و جا زدن خود بهجای سازمان آشنا را از نشانههای رایج کلاهبرداری میداند. توصیه آن این است که در پاسخ به درخواست غیرمنتظره اطلاعات حساس ندهیم و از راهی مستقل، مثل وبسایت معتبر یا شمارهای که خودمان پیدا کردهایم، موضوع را بررسی کنیم. این راهنما مربوط به ژوئیه ۲۰۲۳ است؛ آن را بهعنوان توصیه عمومی میخوانیم، نه شاهد موفقیت مدل جدید. راهنمای FTC برای پرهیز از کلاهبرداری
در مثال بسته، فرستادن همان سؤال برای همان فرستنده، بررسی مستقل نیست. اگر کسی خودش را نماینده یک شرکت معرفی کرده، توضیح قانعکننده او همچنان بخشی از همان ادعاست. مسیر جدا باید امکان تأیید را بدون وابستگی به لینک و شماره داخل پیام فراهم کند. این کار حتی وقتی هشدار اشتباه باشد، به روشنشدن وضعیت کمک میکند.
سکوت گوشی، مهر تأیید گفتگو نیست
برای سنجش یک تشخیصدهنده، دستکم دو نوع خطا اهمیت دارد: گفتگوهای سالمی که بهاشتباه مشکوک معرفی میشوند و گفتگوهای فریبندهای که بیهشدار عبور میکنند. کمبودن یکی، الزاماً کمبودن دیگری را ثابت نمیکند. ابزاری که تقریباً برای همه چیز هشدار میدهد ممکن است موارد زیادی را بگیرد، اما زندگی روزمره را هم با اعلانهای بیفایده مختل کند.
در منابع عمومی بررسیشده تا ۱۸ اکتبر ۲۰۲۶، نرخ این دو خطا، اندازه نمونه ارزیابی و نتیجه یک آزمون مستقل قابل اتکا برای این مدل پیدا نشد. بنابراین نمیتوان درصد موفقیت به آن نسبت داد یا گفت نبود هشدار نشانه امنبودن است. نبود این دادهها نیز شکست پروژه را ثابت نمیکند؛ فقط دامنه قضاوت فعلی ما را محدود میکند.
برای خواننده فارسیزبان، یک پرسش دیگر هم باقی است: آیا مدل با زبان، اصطلاحات و شیوههای فریب در محیط او ارزیابی شده است؟ کارکرد مناسب در یک مجموعه محلی را نباید بدون آزمون به همه کشورها تعمیم داد. در این مقاله، پشتیبانی فارسی یا عرضه در ایران تأیید نشده است؛ نام یک خانواده مدل بهتنهایی پاسخ این پرسشها نیست.
محلیبودن تحلیل، فقط یکی از مرزهای حریم خصوصی است
دیپمایند میگوید تحلیل گفتگو روی دستگاه انجام میشود و دسترسی مدل، هنگام ادغام در برنامهها، به رضایت کاربر و شرایط همان برنامه وابسته خواهد بود. شرکت همچنین عرضه در برنامهها را تدریجی توصیف کرده و میگوید دولت سنگاپور و گوگل از طریق این استقرار به گفتگوها دسترسی نخواهند داشت. این ادعای طراحی پروژه است؛ نباید آن را به تضمین همه رفتارهای هر برنامه میزبان تعمیم داد. توضیح سازنده درباره رضایت و پردازش محلی
مثلاً رضایت به بررسی پیام برای تشخیص خطر، با رضایت به ارسال گزارش کامل گفتگو یکسان نیست. هنگام عرضه یک برنامه مشخص، باید معلوم شود چه مجوزی میخواهد، چه دادهای نگه میدارد و خاموشکردن قابلیت چه اثری دارد. اینها پرسشهایی درباره برنامه نهاییاند و نمیتوان پاسخشان را فقط از معرفی یک مدل استخراج کرد.
وقتی قابلیت در دسترس نیست، راه بررسی بسته نمیشود
در سخنرانی رسمی دولت سنگاپور، یک مشکل مهم مطرح شده است: کلاهبرداری ممکن است از شبکه اجتماعی به پیامرسان، سپس تماس و در نهایت پرداخت منتقل شود؛ هیچ مدافع واحدی لزوماً تمام این مسیر را نمیبیند. به همین دلیل، هماهنگی میان بخشهای مختلف هم اهمیت دارد. این توضیح رسمی، دلیلی برای انتظار نداشتنِ حفاظت کامل از یک ابزار روی گوشی است. متن سخنرانی ۱۴ اکتبر در سایت نهاد امنیت سایبری سنگاپور
برای کسی که هنوز این قابلیت را ندارد، توصیه اصلی وابسته به نصب یک محصول تازه نیست: فشار زمانیِ فرستنده را مبنای تصمیم نگذارید، اطلاعات حساس را در پاسخ به پیام غیرمنتظره نفرستید و موضوع را از کانال مستقل بررسی کنید. اگر تردید باقی است، صحبت با فردی مورد اعتماد میتواند به شکستن عجله تحمیلشده کمک کند؛ همین اقدام در راهنمای FTC نیز آمده است.
ارزش احتمالی طرح تازه، ایجاد فرصت مکث پیش از آسیب است. برای دانستن اینکه این فرصت در عمل چقدر ایجاد میشود، باید منتظر شواهد روشن درباره خطاها، شرایط استفاده و نتیجه واقعی بود. تا آن زمان، هشدار یک نشانه برای بررسی است و سکوت ابزار، جای آن بررسی را نمیگیرد.
هر دو تصویر با هوش مصنوعی تولید شدهاند و مفهومی هستند؛ عکس واقعی رخداد، رابط محصول یا نمودار نتیجه آزمایش نیستند.
منابع
- Google DeepMind: مدل تشخیص کلاهبرداری روی دستگاه؛ ۱۴ اکتبر ۲۰۲۶، اعلام فنی سازنده.
- CSA سنگاپور: سخنرانی درباره دفاع در برابر کلاهبرداری؛ ۱۴ اکتبر ۲۰۲۶، موضع رسمی شریک پروژه.
- CNA: گزارش همکاری GovTech و دیپمایند؛ انتشار و بهروزرسانی ۱۴ اکتبر ۲۰۲۶، گزارش خبری و نه آزمون مستقل عملکرد.
- FTC: چگونه از کلاهبرداری دوری کنیم؛ ژوئیه ۲۰۲۳، راهنمای عمومی؛ بررسی مجدد در ۱۸ اکتبر ۲۰۲۶.
نظر شما چیست؟